
Autor: @db3rn4l
Este es mi primer artículo en solitario en HoneySec, espero que os guste y sobretodo que os sirva.
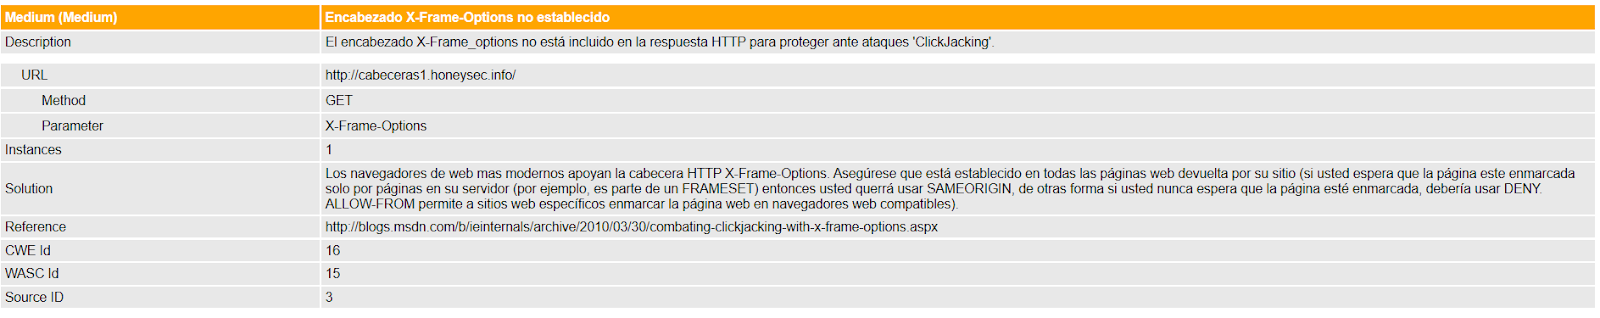
Últimamente, mi compañero Raúl Renales y yo, nos hemos encontrado con vulnerabilidades asociadas a la
ausencia de configuración de las cabeceras de seguridad en los servicios web, concretamente Apache2, httpd e IIS.
El motivo principal de realizar este artículo es que hay una gran cantidad de portales web que se encuentran en
esta situación.
ausencia de configuración de las cabeceras de seguridad en los servicios web, concretamente Apache2, httpd e IIS.
El motivo principal de realizar este artículo es que hay una gran cantidad de portales web que se encuentran en
esta situación.