Mostrando entradas con la etiqueta @raulrenales. Mostrar todas las entradas

martes, 4 de febrero de 2020

SRI: SubResource Integrity


By @raulrenales


Hace unos días unos amigos que tienen varias plataformas de blogging me consultaron por un problema que estaban comenzando a tener con los recursos de terceros que utilizaban en sus webs. Básicamente el problema era que en un determinado recurso, el fabricante había tenido una brecha de seguridad y el recurso había quedado comprometido, de tal manera que todas las plataformas web que utilizaban el recurso incorporan unas funciones que permiten la subida de archivos y obtención de información.

viernes, 31 de enero de 2020

ASTRA: REST API penetration testing


by @raulrenales

Como ya sabéis, llevamos un tiempo profundizando en el análisis de APIs desde el punto de vista del pentesting y la auditoria. Iniciamos el camino con un post en el que resumíamos herramientas interesantes para esta tarea, poco a poco vamos haciendo review de las mismas. Hoy le toca el turno a ASTRA REST API Tool.

martes, 28 de enero de 2020

Vooki – Rest API Scanner


By @raulrenales & @db3rn4l

Pues seguimos trabajando con herramientas de análisis de APIs, como ya sabéis el objetivo es crear un pequeño arsenal y que vayamos probando una a una para ver que tal funcionan. Hoy presentamos Vooki, un scanner con dos sabores, aplicaciones web y APIs.

El escáner de aplicaciones REST de Vooki es una herramienta automatizada para escanear y detectar vulnerabilidades en la API REST. Nuestra herramienta ayuda a descubrir las vulnerabilidades con facilidad, es muy fácil y efectivo e incluye funciones para importar los datos de Postman.

OWASP API Security Top 10


By @raulrenales&@db3rn4l

Desde hace tiempo mi compañero David Bernal y yo estamos recopilando información sobre análisis y auditoria de APIs, iniciamos el camino haciendo un post en este blog con un pequeño listado que iremos editando para ampliarlo y mejorarlo. En este artículo vamos a repasar el Top 10 de vulnerabilidades en APIs. La información esta extraída de OWASP que publico su primera lista el pasado 31 de diciembre de 2019.

miércoles, 25 de diciembre de 2019

Viewstate without MAC Signature


by @raulrenales


Si sois usuarios de ZAP y últimamente habéis trabajado en el pentest de aplicaciones web basada en .NET es muy probable que os hayáis topado con esta vulnerabilidad, Viewstate without MAC Signature. En este post vamos a intentar hablar sobre ella y sobre las opciones de explotación que esta vulnerabilidad tiene, intentando aprender un poco como funciona el concepto de viewstate.

viernes, 22 de noviembre de 2019

Arsenal de herramientas para auditar la seguridad de tu API


By @raulrenales & @db3rn4l

En las últimas fechas mi compañero David (@db3rn4l) estamos trabajando con diferentes APIs auditando su seguridad, en este sentido creamos este post para tener un arsenal de herramientas que nos permitan trabajar en las auditorias de este tipo.

jueves, 24 de enero de 2019

VI Jornadas Ciberseg 2019


By @raulrenales


Durante los últimos días media docena de integrantes de HoneySec han participado en la sexta edición de Ciberseg, organizada por el grupo de Ingeniería de Servicios Telemáticos del Departamento de Automática, las Cátedra ISDEFE dirigida por profesores del Departamento de Ciencias de la Computación, y las Delegaciones de Estudiantes de la Escuela Politécnica Superior.

Para ser honestos de las 4 ediciones en las que hemos participado esta ha sido sin duda una de las mejores, se ha notado el salto organizativo, el nivel de ponentes y talleres y la masiva aceptación del público que llenó el auditorio y las salas de los talleres.

La organización del evento ha sido fiel a la estructura de otros años, se trata de un evento de dos jornadas donde en la primera jornada está dedicada a las charlas y la segunda a los talleres.

Ciberseg es una Con especial, se nota el ambiente universitario y la ilusión que aporta la juventud de sus organizadores, es por ello que es una de nuestras fechas marcadas en el calendario de conferencias y es una de las citas a la que no nos gusta faltar.

jueves, 28 de junio de 2018

Un error en instalaciones estándar permite la eliminación de archivos en wordpress core.


By @raulrenales


En una instalación estándar de WordPress, cualquier usuario que haya iniciado sesión con un rol de autor o superior tiene la capacidad de cargar archivos multimedia adjuntos y editar sus metadatos, como imágenes y sus descripciones. Un error en el proceso de actualización de los metadatos de archivos adjuntos permite que un usuario malintencionado envíe datos no optimizados al definir una miniatura para el archivo multimedia. Al definir rutas relativas a archivos específicos como la "miniatura" de una imagen, estos archivos se eliminarían junto con las miniaturas reales cuando se elimine la imagen de la biblioteca multimedia.

El problema mas importante que causa es que se puede eliminar el archivo wp-config.php de un sitio. Sin wp-config.php en su lugar, WordPress se ve obligado a asumir que se está llevando a cabo una nueva instalación. A partir de este punto, el atacante puede configurar su propia instalación de WordPress consigo mismo como administrador, que luego puede usar para cargar y ejecutar cualquier otro script que desee.

¿Que hacer?

Inicialmente se esta esperando una actualización de urgencia que solucione el problema, por lo que hasta que esta llegue el trabajo de mitigar el problema ha caído en manos de los Firewalls. Algunos de los mas famosos como Wordfence ya han incluido reglas que solucione este problema.

Recuerde también que el error se produce para usuarios con permisos de autor o editor, con lo que una buena opción es revisar los permisos de nuestros usuarios temporalmente.

Recomiendo ver el informe de RIPSTECH para entender el problema en profundidad, puede acceder a él en los enlaces de las fuentes que muestro a continuación.


viernes, 15 de diciembre de 2017

Mamá, mi web me mina !!!


By @RaulRenales

Estos días se está hablando mucho de unas 5000 webs que al visitarlas minan a favor de los dueños de las mismas. Se estima que existen unos 1.65 millones de equipos afectados por esta práctica. El objetivo de este artículo es revisar los aspectos técnicos que rodean a esta situación y poner un poco de luz sobre el asunto.

jueves, 14 de diciembre de 2017

AutoIT, creando un señuelo para los malos


By @RaulRenales


Tras dos artículos previos presentando el lenguaje AutoIt y realizando algunos ejemplos para ver la panorámica del lenguaje llegamos a la tercera entrega en la que crearemos una pequeña aplicación que nos permite crear puertos y permanecer a la espera de si son utilizados, básicamente intentaremos vigilar algunos puertos comunes y permitir crear puertos a medida.

lunes, 11 de diciembre de 2017

AutoIT, segundo asalto


By @RaulRenales


En artículos anteriores presentamos que es AutoIT y creamos nuestro primer ejemplo para ver como funciona este lenguaje de script que está orientado a administradores de sistemas y que es uno de los lenguajes utilizados en la creación de Malware.


En esta segunda entrega vamos a dar una vuelta por la panorámica del lenguaje realizando algunos ejemplos, el objetivo es coger algo de soltura de cara al tercer artículo en el que realizaremos un script que levante puertos y gestione eventos sobre ellos a modo de HoneyPot.

viernes, 1 de diciembre de 2017

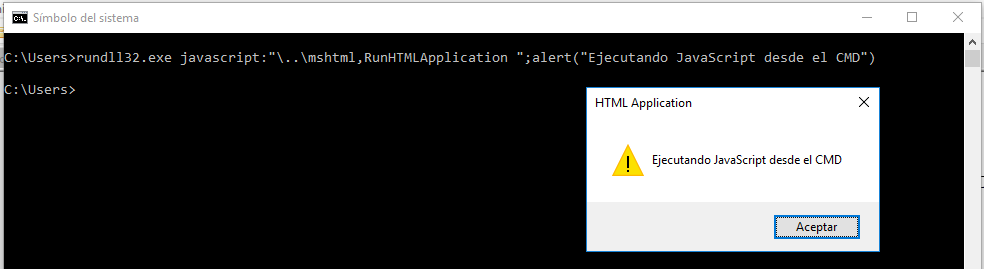
Trasteando con Javascript desde el CMD


By @RaulRenales

Últimamente ando liado buscándole la vuelta de tuerca a JavaScript, como ya sabéis de episodios anteriores me gusta esconder en archivos SVG regalitos que puedan ser ejecutados a la carga de la imagen. La pasada semana jugábamos con js creando un pequeño keylogger que funcionaba a la maravilla, esta semana voy a dejar un poco de lado las imágenes svg y voy a contar una cosa curiosa que me he encontrado trasteando, usar javascript como payload en cargas a CMD.

lunes, 27 de noviembre de 2017

Img con keylogger


Recientemente he leído una noticia que me llamo mucho la atención, "482 de los sitios web más populares registran cada pulsación de teclado realizada por sus usuarios" en la que se denunciaban mas de 480 sitios web que graban las pulsaciones de teclado de sus visitantes con el objetivo de aprender sobre ellos y como no ofrecernos mejores ofertas con un marketing muy agresivo.

martes, 17 de enero de 2017

Vitaminas para tu router III: Instalación de TOMATO


Autor: @RaulRenales

Y aquí estamos con el ultimo de los post dedicados a vitaminar tu router, si recordais en el post anterior habíamos instalado DD-WRT en nuestro router, en esta ocasión cerraremos la trilogía instalando TOMATO. Si quieres saber cuales son las diferencias y semejanzas de estos dos firmwares, te recomiendo que leas el primer post dedicado a repasar los puntos comunes y los puntos de diferencia entre ellos.

TOMATO es un firmware de distribución libre, que puede ser desplegado en algunos equipos Linksys, Buffalo, Asus o NetGear y que aumenta considerablemente las capacidades de estos routers anteriormente mencionados.

domingo, 15 de enero de 2017

Vitaminas para tu router II: Instalación de DD-WRT


Autor: @RaulRenales

Como vimos en el post anterior, podemos dar superpoderes a nuestros routers con la instalación de un nuevo firmware que elevara sus prestaciones muy por delante de los que los operadores nos permiten con sus configuraciones.

Quizá si estas leyendo este post, es que has encontrado una nueva utilidad para ese viejo router que tenias en el cajón y que un amigo te dijo que es ideal para crear un nuevo punto de acceso en casa mejorando de esta manera las prestaciones de tu Wifi, o simplemente quieres securizar tu conexión, o incluso quieres utilizar tu sistema como un centro de descargas. Pues bien, todo ello sera posible con la instalación de una nuevo firmware, que en este caso sera DD-WRT.

viernes, 13 de enero de 2017

Vitaminas para tu router: DD-WRT versus TOMATO


Autor: @RaulRenales

Recientemente he tenido que trabajar con una serie de routers para mejorar sus prestaciones y su seguridad. Investigando un poco encontre un par de firmwares interesantes:

- DD-WRT (http://www.dd-wrt.com/)
- Tomato (http://www.polarcloud.com/tomato)

Ambos firmwares de sustitución son de código abierto y ofrecen muchas mejoras que suelen estar presentes en ambos firmwares, pero aun así, existen ciertas diferencias que vamos a repasar en este primer post de una serie de 3, en los que repasaremos las características de estos, y en sendos post la instalación de los mismos.

martes, 13 de diciembre de 2016

Dame tu email y te diré …


Autor: @RaulRenales

Es conocido desde hace tiempo que es posible el trackeo de emails de tal manera que podamos obtener información de que ocurre con cada uno de los emails que mandamos, el concepto de tracking en emails está muy ligado al marketing, donde prácticamente no hay sistema de envíos masivos que no incluya un “pixel” que obtiene información jugosa sobre los receptores de los emails.

Dentro de los correos tradicionales que casi todo el mundo usa (Gmail por ejemplo) es posible añadir herramientas que nos permiten realizar ese mismo trackeo comercial pero para el seguimiento de nuestros correos personales.

lunes, 5 de diciembre de 2016

SVG Scripting How to


Autor: @RaulRenales

A raíz del artículo hay mucha gente que me ha preguntado sobre las imágenes vectoriales del formato SVG y las implicaciones en seguridad que este tipo de formatos puede acarrear.

Primero de todo repasemos que es una imagen SVG:
Gráficos Vectoriales Redimensionables o SVG es un formato de gráficos vectoriales bidimensionales, tanto estáticos como animados, en formato XML, cuya especificación es un estándar abierto desarrollado por el W3C desde el año 1999.

sábado, 3 de diciembre de 2016

Usuarios TorBrowser al descubierto (SVG Scripting)


Autor: @RaulRenales

Es conocido que uno de los problemas de nuestra era es la perdida de privacidad que estamos sufriendo a medida que incorporamos las nuevas tecnologías en nuestro día a día. En este sentido mucha gente busca soluciones para no ofrecer sus datos o simplemente para poder obtener una dirección ip distinta por donde navegar de una manera mas anónima, allá cada uno con sus objetivos.

domingo, 2 de octubre de 2016

SSL (III): Servidor bien configurado, páginas con problemas


Autor: @RaulRenales

Por último, para terminar esta trilogía de post sobre SSL y su configuración escribo este post con el objetivo de mostrar algunos problemas típicos que suelen pasar en la construcción de las webs alojadas en nuestro servidor habilitado para https.

Básicamente cuando nuestros diseñadores/desarrolladores realizan su trabajo y generan los contenidos de las webs alojadas en los servidores podemos encontrar errores de utilización de referencias http en sus trabajos.

A este problema se le denomina “Errores de contenido mixto” y pueden desembocar en diferentes resultados, como por ejemplo que un recurso sea inaccesible por la codificación, fallos en pasarelas de pago, revelación de usuarios y contraseñas en el tráfico de la web al viajar en texto plano, etc …
Pongamos un ejemplo, Imaginemos que subimos un contenido que utiliza una url externa en http en el campo action de un formulario. Si enviamos este formulario pese a estar en un contexto de navegación https los contenidos enviados son fácilmente reconocibles:


Como podemos ver en la imagen, tenemos un formulario que incluye una llamada http, en Chrome este problema se identifica rápidamente dado que no ofrece “candadito verde” por problemas de contenido mixto, pero en otros navegadores sí que podemos ver el “candadito verde” y tener una cierta sensación de seguridad.

El código del formulario es este:
Como podemos ver se hace la llamada al buscador de una página de libros para realizar directamente la búsqueda desde nuestra web, podría haber sido un login u otra funcionalidad.

Al enviar el formulario podemos ver con ZAP como podemos capturar el texto plano del envió:


Bueno, desde el punto de vista de la seguridad no es gran cosa, no hemos descubierto una nueva vulnerabilidad, pero es muy común encontrarte estos problemas en la vida real y en ocasiones no son tan leves como nuestro ejemplo.

Recientemente he encontrado estos problemas en módulos de terceros utilizados en los más famosos CMS del mercado, en ocasiones incluso en alguna pasarela de pago muy famosa y avalada por uno de los primeros bancos de este país.

Por resumir, el uso de contenido mixto provoca:

  • Perdida de la encriptación del contenido
  • Problemas de accesos a los recursos
  • Falsa sensación de seguridad en el usuario

Bueno, espero que esta trilogía SSL haya sido de vuestro agrado y que os haya permitido tener una visión más amplia sobre HTTPs y SSL.

Como Bonustrack os ofrezco una serie de enlaces interesantes sobre otro problema relativo a la navegación segura, en concreto con el problema de seguimiento HSTS, no quiero desarrollarlo en este post para no hacer otro mastodonte, pero prometo hablar de él más a fondo en el futuro.