By SamuPA
Recientemente están dando mucho que hablar las vulnerabilidades aparecidas a primeros de año tanto para Intel, como también para AMD y ARM.
No era poco lo que habíamos visto a lo que se une AMT en Intel.
¿Qué es AMT?
AMT (Active Management Technology) es una característica que nos ofrece Intel Core en procesadores con Intel vPro y algunos procesadores Intel Xeon, que fue creada para gestión remota. Pudiendo gestionar estos equipos tras un fallo de sistema operativo e incluso sin alimentación.
Visto de esta forma, es una característica para poder facilitar la gestión, por ejemplo, en los equipos de una gran empresa que esté extendida a lo largo del mundo.
¿Cuál es problema?
Como hemos visto, AMT es más una característica para facilitar la labor de administración de equipos en una empresa, que, a su vez, es una funcionalidad que siendo mal ‘utilizada’ o ‘gestionada’ podría convertirse en una vulnerabilidad bastante dañina.
En mayo del 2017 se detectó una vulnerabilidad en algunas series del firmware, por la que sin conocer la contraseña del usuario admin de AMT, se podía bypasear la contraseña (CVE-2017-5689). Llevaba unos 10 años en los sistemas hasta que se detectó. Es vulnerable el firmware de la versión 6.0 a la 10.0 y podemos ver una PoC en:
Nuevamente el 12 de enero de 2018, F Secure ha hecho pública una nueva alerta. La mayoría de equipos portátiles corporativos podrían ser vulnerables, ya que por defecto llevan habilitada la funcionalidad AMT y la contraseña por defecto en todos los equipos es ‘admin’.
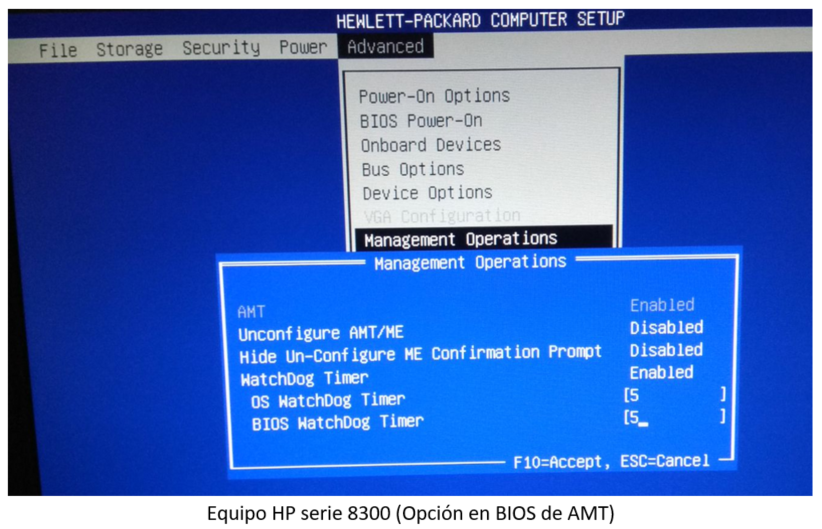
AMT se puede habilitar/deshabilitar en BIOS, por lo que para habilitarla la primera vez, suponiendo que no esté ya habilitada, necesitaremos un acceso físico al equipo y acceso a la BIOS. Lo que sucede normalmente, en los equipos portátiles corporativos, es que tienen habilitada esta característica y, a su vez, no se les ha cambiado la contraseña que viene por defecto desde Intel, esta contraseña es ‘admin’.
El ataque de por sí no es sencillo, ya que un atacante tendría que tener acceso físico a al equipo para poder configurar AMT, sin el cual no podría configurarlo.
¿Cómo se si tengo habilitado AMT?
Al arrancar el equipo, pulsando las teclas ‘ctrl’ + ‘p’ Accederemos al menú de Intel Management Engine BIOS (MEBx), esto ya es un indicativo de que AMT está habilitado.

Otra forma para poder comprobar si AMT está habilitado es accediendo a nuestro BIOS.



¿Qué debo hacer si tengo habilitado AMT?
Si se va a hacer uso de AMT debe de configurarse el usuario con una contraseña ‘Fuerte’ y nuestro Firmware debe estar actualizado a uno que no haya sido detectado como vulnerable.
Como norma general, suponiendo que no se hace uso de esta característica, las recomendaciones son poner una contraseña fuerte y a su vez deshabilitar AMT desde BIOS, si nuestro BIOS está configurado con contraseña, mejor que mejor.