Mostrando entradas con la etiqueta Hacking. Mostrar todas las entradas

jueves, 28 de junio de 2018

Un error en instalaciones estándar permite la eliminación de archivos en wordpress core.


By @raulrenales


En una instalación estándar de WordPress, cualquier usuario que haya iniciado sesión con un rol de autor o superior tiene la capacidad de cargar archivos multimedia adjuntos y editar sus metadatos, como imágenes y sus descripciones. Un error en el proceso de actualización de los metadatos de archivos adjuntos permite que un usuario malintencionado envíe datos no optimizados al definir una miniatura para el archivo multimedia. Al definir rutas relativas a archivos específicos como la "miniatura" de una imagen, estos archivos se eliminarían junto con las miniaturas reales cuando se elimine la imagen de la biblioteca multimedia.

El problema mas importante que causa es que se puede eliminar el archivo wp-config.php de un sitio. Sin wp-config.php en su lugar, WordPress se ve obligado a asumir que se está llevando a cabo una nueva instalación. A partir de este punto, el atacante puede configurar su propia instalación de WordPress consigo mismo como administrador, que luego puede usar para cargar y ejecutar cualquier otro script que desee.

¿Que hacer?

Inicialmente se esta esperando una actualización de urgencia que solucione el problema, por lo que hasta que esta llegue el trabajo de mitigar el problema ha caído en manos de los Firewalls. Algunos de los mas famosos como Wordfence ya han incluido reglas que solucione este problema.

Recuerde también que el error se produce para usuarios con permisos de autor o editor, con lo que una buena opción es revisar los permisos de nuestros usuarios temporalmente.

Recomiendo ver el informe de RIPSTECH para entender el problema en profundidad, puede acceder a él en los enlaces de las fuentes que muestro a continuación.


lunes, 15 de enero de 2018

AMT… funcionalidad y vulnerabilidad.


By SamuPA

Recientemente están dando mucho que hablar las vulnerabilidades aparecidas a primeros de año tanto para Intel, como también para AMD y ARM.  

No era poco lo que habíamos visto a lo que se une AMT en Intel.

¿Qué es AMT?

AMT (Active Management Technology) es una característica que nos ofrece Intel Core en procesadores con Intel vPro y algunos procesadores Intel Xeon, que fue creada para gestión remota. Pudiendo gestionar estos equipos tras un fallo de sistema operativo e incluso sin alimentación. 
Visto de esta forma, es una característica para poder facilitar la gestión, por ejemplo, en los equipos de una gran empresa que esté extendida a lo largo del mundo.


¿Cuál es problema?

Como hemos visto, AMT es más una característica para facilitar la labor de administración de equipos en una empresa, que, a su vez, es una funcionalidad que siendo mal ‘utilizada’ o ‘gestionada’ podría convertirse en una vulnerabilidad bastante dañina.

En mayo del 2017 se detectó una vulnerabilidad en algunas series del firmware, por la que sin conocer la contraseña del usuario admin de AMT, se podía bypasear la contraseña (CVE-2017-5689). Llevaba unos 10 años en los sistemas hasta que se detectó. Es vulnerable el firmware de la versión 6.0 a la 10.0 y podemos ver una PoC en:


Nuevamente el 12 de enero de 2018, F Secure ha hecho pública una nueva alerta. La mayoría de equipos portátiles corporativos podrían ser vulnerables, ya que por defecto llevan habilitada la funcionalidad AMT y la contraseña por defecto en todos los equipos es ‘admin’.


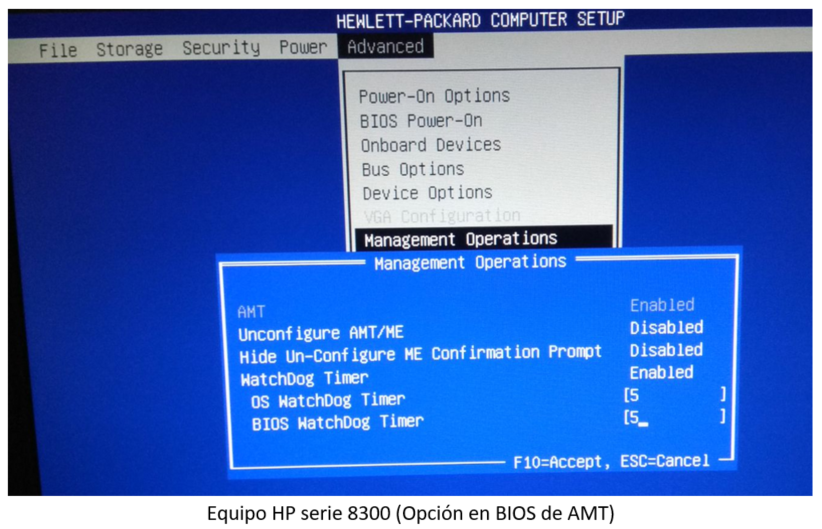
AMT se puede habilitar/deshabilitar en BIOS, por lo que para habilitarla la primera vez, suponiendo que no esté ya habilitada, necesitaremos un acceso físico al equipo y acceso a la BIOS. Lo que sucede normalmente, en los equipos portátiles corporativos, es que tienen habilitada esta característica y, a su vez, no se les ha cambiado la contraseña que viene por defecto desde Intel, esta contraseña es ‘admin’.

El ataque de por sí no es sencillo, ya que un atacante tendría que tener acceso físico a al equipo para poder configurar AMT, sin el cual no podría configurarlo.
 
¿Cómo se si tengo habilitado AMT?

Al arrancar el equipo, pulsando las teclas ‘ctrl’ + ‘p’ Accederemos al menú de Intel Management Engine BIOS (MEBx), esto ya es un indicativo de que AMT está habilitado. 


Otra forma para poder comprobar si AMT está habilitado es accediendo a nuestro BIOS.


¿Qué debo hacer si tengo habilitado AMT?

Si se va a hacer uso de AMT debe de configurarse el usuario con una contraseña ‘Fuerte’ y nuestro Firmware debe estar actualizado a uno que no haya sido detectado como vulnerable.

Como norma general, suponiendo que no se hace uso de esta característica, las recomendaciones son poner una contraseña fuerte y a su vez deshabilitar AMT desde BIOS, si nuestro BIOS está configurado con contraseña, mejor que mejor.

viernes, 15 de diciembre de 2017

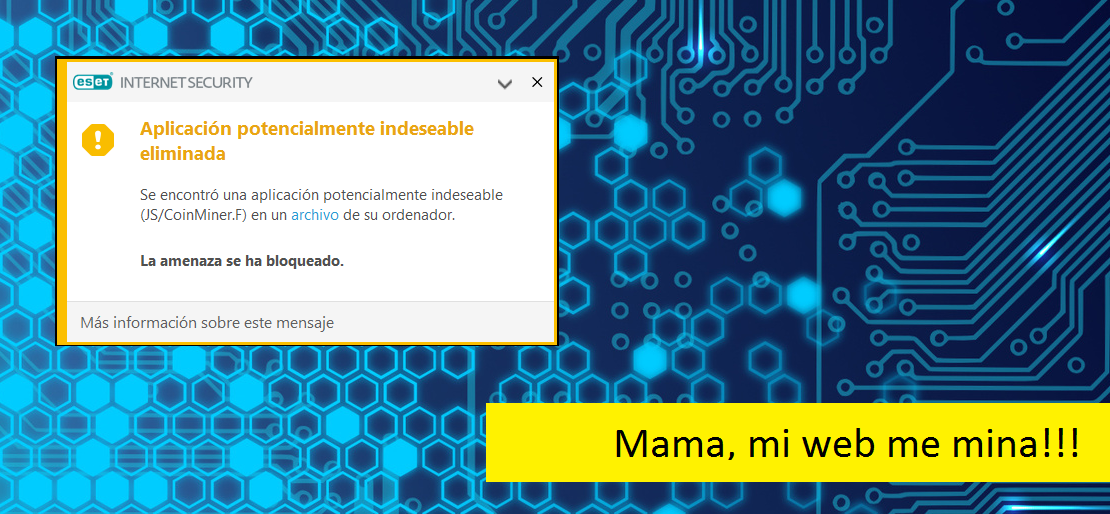
Mamá, mi web me mina !!!


By @RaulRenales

Estos días se está hablando mucho de unas 5000 webs que al visitarlas minan a favor de los dueños de las mismas. Se estima que existen unos 1.65 millones de equipos afectados por esta práctica. El objetivo de este artículo es revisar los aspectos técnicos que rodean a esta situación y poner un poco de luz sobre el asunto.

jueves, 14 de diciembre de 2017

AutoIT, creando un señuelo para los malos


By @RaulRenales


Tras dos artículos previos presentando el lenguaje AutoIt y realizando algunos ejemplos para ver la panorámica del lenguaje llegamos a la tercera entrega en la que crearemos una pequeña aplicación que nos permite crear puertos y permanecer a la espera de si son utilizados, básicamente intentaremos vigilar algunos puertos comunes y permitir crear puertos a medida.

lunes, 11 de diciembre de 2017

AutoIT, segundo asalto


By @RaulRenales


En artículos anteriores presentamos que es AutoIT y creamos nuestro primer ejemplo para ver como funciona este lenguaje de script que está orientado a administradores de sistemas y que es uno de los lenguajes utilizados en la creación de Malware.


En esta segunda entrega vamos a dar una vuelta por la panorámica del lenguaje realizando algunos ejemplos, el objetivo es coger algo de soltura de cara al tercer artículo en el que realizaremos un script que levante puertos y gestione eventos sobre ellos a modo de HoneyPot.

domingo, 3 de diciembre de 2017

Talleres avanzados sobre Bases de Datos

Talleres de formación sobre bases de datos

El próximo 16 de diciembre arrancará un nuevo curso de formación relacionada con Bases de datos y su importancia desde el punto de vista de la seguridad. La formación constara  de 4 semanas y se realizará los sábados por la mañana en el CMI Eduardo Guitián.


Los talleres, que se repartirán entre diciembre y enero, tratarán de guiar a sus asistentes en la instalación y configuración de servidores de bases de datos, el manejo de los lenguajes SQL y las connotaciones de seguridad que este tipo de sistemas conlleva.

viernes, 1 de diciembre de 2017

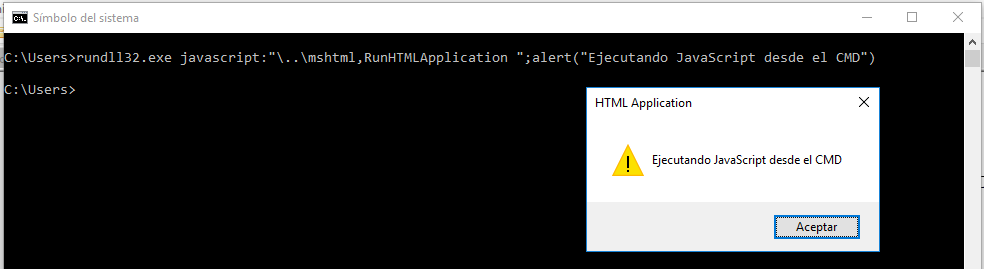
Trasteando con Javascript desde el CMD


By @RaulRenales

Últimamente ando liado buscándole la vuelta de tuerca a JavaScript, como ya sabéis de episodios anteriores me gusta esconder en archivos SVG regalitos que puedan ser ejecutados a la carga de la imagen. La pasada semana jugábamos con js creando un pequeño keylogger que funcionaba a la maravilla, esta semana voy a dejar un poco de lado las imágenes svg y voy a contar una cosa curiosa que me he encontrado trasteando, usar javascript como payload en cargas a CMD.

lunes, 27 de noviembre de 2017

Img con keylogger


Recientemente he leído una noticia que me llamo mucho la atención, "482 de los sitios web más populares registran cada pulsación de teclado realizada por sus usuarios" en la que se denunciaban mas de 480 sitios web que graban las pulsaciones de teclado de sus visitantes con el objetivo de aprender sobre ellos y como no ofrecernos mejores ofertas con un marketing muy agresivo.

lunes, 26 de diciembre de 2016

Controlando twitter desde la terminal con python


Autor: @PanaPunk

Todos conocemos twitter, algunos incluso lo usamos para difundir las entradas de nuestro blog u otras noticias de interés, también nos sirve para estar a la última en nuevas tecnologías, avances científicos o ser los primeros en ver el nuevo vídeo de el Rubius...

La publicación de cada tweet es instantánea y accesible desde cualquier lugar del ciber-universo conocido, y es que twitter, por su naturaleza y sencillez, puede llegar a ser mucho más que una simple aplicación de microbloging, ya que, no sé si lo has pensado alguna vez, pero ¿y si la usáramos para obtener notificaciones de otras aplicaciones, por ejemplo?, ¿o quizá para controlar máquinas de manera remota…?

sábado, 24 de diciembre de 2016

Ojo con los Robots


Autor: @txambe

El archivo robots.txt es un fichero con una  lista de robots no admitidos, la cual te permite restringir el acceso a tu sitio selectivamente. Si hay páginas que no quieras que se indexen por los buscadores, puedes configurarlo aquí, y si hay un buscador al que quieres denegar el acceso, también.

Los buscadores quieren indexar toda la información posible, y así cuando llegan hasta nuestro sitio web lo rastrean todo. El problema surge cuando quieres evitar que ciertas páginas se incluyan en sus índices, ¿qué hacemos entonces?

miércoles, 21 de diciembre de 2016

Agregar exploits/módulos a Metasploit


Autor: @txambe

El articulo de hoy hablaremos de incluir dentro de Metasploit, exploit que no estén en su base de datos , este proceso lo podremos realizar o desde línea de comandos o por entorno gráfico.

domingo, 30 de octubre de 2016

Fundamentals: WAF ( Web Application Firewall )


Autor: @txambe


Hoy vamos a ver un tema muy interesante (por lo menos a mí me lo parece) y son las distintas técnicas para realizar un fingerprint de los firewall de aplicaciones web o más conocidos como WAF.

Bueno pues empecemos por el principio ¿Que es un firewall?  es un sistema de seguridad que controla el tráfico de una red, servidor o una aplicación, los puede haber tanto hardware como software.

Se pueden diferenciar dos tipos de firewall :

·         Los firewalls de capa de red funciona a nivel de red (capa 3 del modelo OSI, capa 2 del stack de protocolos TCP/IP) como filtro de paquetes IP. A este nivel se pueden realizar filtros según los distintos campos de los paquetes IP: dirección IP origen, dirección IP destino. En este tipo de firewall se permiten filtrados según campos de nivel de transporte (capa 3 TCP/IP, capa 4 Modelo OSI), como el puerto origen y destino, o a nivel de enlace de datos (no existe en TCP/IP, capa 2 Modelo OSI) como la dirección MAC.

·         Los firewall de aplicaciones web, trabaja en el nivel de aplicación (capa 7 del modelo OSI), de manera que los filtrados se pueden adaptar a características propias de los protocolos de este nivel. Por ejemplo, si se trata de tráfico HTTP, se pueden realizar filtrados según la URL a la que se está intentando acceder.

Un cortafuegos a nivel 7 de tráfico HTTP suele denominarse proxy, y permite que los pc de una organización  entren a Internet de una forma controlada. Un proxy oculta de manera eficaz las verdaderas direcciones de red.

Los WAF funcionan en los siguientes modos::

·         Negative Model (Blacklist based) 
·         Positive Model (Whitelist based) 
·         Mixed/Hybrid Model (Blacklist & whitelist model)


Las formas en que podemos implementar un WAF son:

·         Reverse proxy 
·         Inline 
·        Connected to a Switch (SPAN>Port Mirroring)


Métodos de identificación de WAF

Los métodos mas conocidos que podemos encontrar, se encuetrarn:

·         Drop Action  → Envia un paquete FIN / RST 
·         Reglas Pre-Built  → Cada WAF tiene sus propias  Negative Secutity Signatures  
·         Ataques  Side-Channel  → Basados en Timing behavior


Herramientas de Detección de WAF

Hay muchas herramientas y scripts que pueden detectar la presencia y la huella digital del WAF :

·         imperva detect.py

Realiza un un primer test de base y luego realiza otros 5 test adicionales , sus resultados son muy rápidos.


·         Paradox WAF detection 
·         F5 Cookie Decoder Burp extension 
·         FatCat SQL Injector


NMAP scripts

Los scripts de nmap pueden detectar varios productos  IDS, IPS, y WAF. Como los siguientes , BarracudaWAF, PHPIDS, dotDefender, Imperva , Web Firewall, Blue Coat SG 400.

Detectando  WAF usando  NMAP

nmap -p80 --script http-waf-detect


Fingerprinting  de WAF usando NMAP

nmap -p80 --script http-waf-fingerprint

Wafw00f.py

Wafw00f puede identificar los patrones mas comunes de mas de 25 tipos de WAF

Fingerprinting  de WAF usando WAFw00f
wafw00f.py

Un problema que nos podemos encontrar a la hora de la detección es que los WAF oculten su identidad   a partir de los valores de las cookies y así como las respuestas HTTP  de tipo 200 ,  así que será necesario realizar  test adicionales ,  por ejemplo con imperva-detect.py.
 El siguiente enlace es un resumen de las distintas herramientas que hay disponibles para la detección de WAF


Un tema importante a tratar , son las reglas que se implementan ,  ya que tienen un impacto en el funcionamiento de la aplicación web que esta detrás del WAF.

Una mala configuración  puede darnos problemas tales como:
           
            • Bloquear peticiones legitimas  (falsos positivos) 
            • El conjunto de reglas necesita ser revisado.


Y un conjunto de reglas muy laxa sin excepciones puede :

·         Pueda darnos  (falsos negativos) 
·         El atacante eluda el  WAF y por lo tanto haga un exploit de la aplicación.
  
Continuara ….


Happy Hacking.


lunes, 26 de septiembre de 2016

Taller hacking etico otoño 2016

El próximo 20 de octubre  arrancara un nuevo grupo de talleres para las tardes de los jueves en UNED Guadalajara. En esta ocasión la temática sera Hacking ético. El objetivo es formar a los componentes de la asociación en estas materias aunque el taller esta abierto a cualquier persona que quiera realizarlo (pertenezca o no a la asociación).

Tasa Asociados: 30€ 
Tasa no Asociados: 150€ 

Se otorgara certificado  por la asociación al finalizar todos los talleres con aprovechamiento.

Nota: Se podrá plantear un Taller 0 para reciclar conceptos sobre sistemas operativos, redes y utilización de CMD y SHELL, con el objetivo de comenzar el curso en condiciones óptimas

Interesados pueden poner en contacto en el email: asociacion@honeysec.info


Fecha de los talleres: (Horario de 19.15 a 21.30 horas)


domingo, 25 de septiembre de 2016

SSL (I) - Information gathering


Autor: @RaulRenales

Recientemente por temas de trabajo he tenido que revisar algunos servidores Apache y la manera en la que tienen configurados sus certificados que habilitan la navegación segura. La experiencia me pareció interesante para compartir en este blog dado que hay mucha gente que no tiene claro algunos conceptos sobre certificados y servidores.

Este artículo es el primero de una serie de tres entradas relativas a SSL y configuración de servidores Apache.

En esta primera entrada hablaremos de cómo podemos obtener información relativa al certificado que nuestro servidor web tiene instalado y que diferentes opciones o herramientas tenemos.

Opción 1:  Qualys SSL Labs (https://www.ssllabs.com/ssltest)


Una de las primeras opciones que siempre me gusta utilizar es la herramienta online de Qualys. Se trata de una herramienta 100% online y que nos puede dar un primer vistazo y muchas pistas de cómo está configurado nuestro servidor.


Como se puede ver en la imagen tan sencillo como indicarle el dominio o ip del servidor y dar al botón enviar. 

Una vez finalizado el análisis podemos observar los resultados, donde lo primero que veremos será una evaluación global con los puntos más importantes del análisis.


Si tiramos de scroll hacia abajo podremos ver los detalles del análisis, que se agrupan en dos categorías:

  •          Authentication: donde podremos ver los datos del certificado y de los certificados adicionales o intermedios relacionados con el principal.


  •         Configuration: donde podemos ver datos relativos a los protocolos, Cipher suites, área de simulación de handshakes para ver cómo se comporta nuestro certificado con varios user-agents. En la zona de Protocol details quizá podamos obtener la información más relevante de cara a explotar alguna vulnerabilidad relacionada con el certificado.


Como se puede ver en la siguiente imagen, el análisis ha encontrado una vulnerabilidad grave en esta instalación. Se trata de CVE-2016-2107 que permite obtener información sensible sin cifrar a través de un ataque de padding-oracle contra una sesión AES CBC.


Se trata de un conjunto de herramientas que nos ayudaran con los trabajos relacionados con los certificados y su instalación en los servidores. Además de la opción Checker que nos ofrece datos tan interesantes como los vistos en la opción 1, esta web nos ofrece herramientas de conversión de certificados, revisión de logs de transparencia y alguna que otra opción más.


Opción 3: SSL Tools (https://ssl-tools.net/)

Por último, y por no alargar mucho el post, también podemos utilizar la web SSL Tools, una interesante web que vive para y por el SSL. Entre sus opciones podemos encontrar interesantes herramientas que nos harán la vida más fácil.

También encontraremos muy buena información sobre vulnerabilidades como Heartbleed y Poodle.


Bueno, creo que de momento con estas tres opciones cubrimos de sobra la obtención de información sobre los certificados instalados en webs con navegación segura, permitiéndonos utilizar la información para avanzar en nuestra auditoría, o bien, afinar la configuración de nuestro servidor de cara a minimizar los riesgos.

En la próxima entrega hablaremos de cómo podemos afinar los servidores y obtener la nota más alta en los análisis que hemos visto anteriormente, nos vemos…


sábado, 14 de mayo de 2016

MALVERTISING, ofertas con veneno


Autor: @RaulRenales

Recientemente he tenido que seguir algunos casos de infecciones y al tener que explicarlos, incluso entre gente entendida en materias de seguridad, me he dado cuenta de lo desconocido que es el Malvertising. Ese es el motivo de que escriba este post.

Malvertising es la técnica por la cual se utilizan los anuncios insertados en las páginas web (Gestionados por adservers) para la infección de los equipos que los visualizan.

He de decir que las plataformas de advertising son un canal estupendo para la propagación de estos anuncios, principalmente por la capacidad de propagar los anuncios a millones de potenciales víctimas con una precisión milimétrica en el filtrado del objetivo, siendo el esfuerzo mínimo y evitando filtros de canales habituales como en los casos del correo electrónico. Otra de las ventajas es que al final los anuncios son incluidos en páginas con gran reputación con lo que normalmente los usuarios aceptan clickar en los anuncios sin muchas precauciones.

Esta técnica esta siendo utilizada por grupos de ciberdelincuentes como medio rápido de propagación de su malware, principalmente utilizando las configuraciones de "Oferta en tiempo real" o "Configuraciones en tiempo real" que algunos de los adservers poseen.

Incluso el sistema puede estar siendo utilizado por algunos Estados/Empresas para inundar el mercado con estos anuncios, incluso afinando los anuncios para conseguir APTs, según evidencio la empresa estadounidense Invincea a lo largo del año 2014 en varios artículos. (Ver)

En las publicaciones de la empresa estadounidense, se dio a conocer como se utilizaban las configuraciones en tiempo real para llegar a usuarios concretos de un área geográfica o empresa con el objetivo de la obtención de información relevante para la empresa o de su producción. El objetivo no era llegar al mayor número posible de víctimas, el objetivo era concretar mucho el grupo de víctimas.

¿Cómo Funciona el Malvertising?

Ejemplo detectado por ESET SmartSecurity


El proceso para el uso de esta técnica puede parecer muy elaborada, pero con la suficiente automatización en los primeros pasos es posible utilizar de manera sencilla esta técnica para llegar a un gran número de personas o incluso para focalizar los ataques sobre un grupo reducido de ellas.

Así se crea una campaña de Malvertising:

Paso 1: Creando una identidad.
Elaborar una buena imagen corporativa de una empresa ficticia con presencia en Internet. Aquí el diseño es vital, un buen diseño puede ayudar mucho a esconder las intenciones de la web. Recordemos que el objetivo no es solo engañar al usuario final, si no que los filtros de los Adservers y moderadores de los mismos revisaran nuestra web y tomaran decisiones sobre si aceptar o no las campañas de adwords. Recordemos que no solo de web viven las empresas, completar con vivos y movidos perfiles de redes sociales puede ayudar en la credibilidad de la empresa ficticia. En este punto lo ideal es no escatimar.

Paso 2: Creando las Landing Pages.
Utilizar landing pages ligadas a la imagen como medio de infección a los usuarios. Inicialmente las landing pages que deseamos utilizar como señuelo no deben ser capaces de infectar a los usuarios, esto nos ayudara a pasar los filtros del adserver. 

Paso 3: Generar las campañas.
Generar las campañas de anuncios en los adservers, elegir bien el objetivo utilizando sus filtros geográficos, por edades, sexo, intereses, etc ... la capacidad de poder afinar es increíble. Incluso se puede llegar a hostigar a los trabajadores de una empresa conociendo la ip publica de la red de su oficina y haciendo unas pocas indagaciones.

Paso 4: Envenenar las Landing pages. 
Tras la activacion de las campañas, no tiene por qué ser inmediato, modificaremos las Landing Pages e incluiremos el exploit que queramos utilizar en cada caso, como os podéis imaginar existen gran variedad de ellos dependiendo de cuál sea nuestro objetivo. Normalmente las Landing Pages infectadas no deben utilizarse más de 2-3 horas con el objetivo de no comprometer las campañas aprobadas por el adserver.

Paso 5: Aumentando la Puja.
Paralelamente a la activacion de las landing pages con los exploits, se debe aumentar la puja por los clicks (real-time bidding), con el objetivo de que el adserver tenga un incentivo para publicar nuestro anuncio en el mayor número de sitios posibles y en las mejores posiciones.

Paso 6:  Revisar efectividad
Con la puja alta en marcha, la campaña en funcionamiento y las landings infectadas, lo único que hay que hacer es esperar los resultados y una vez quemada la efectividad de los anuncios o de las landing pages, se repite el proceso y se inician nuevas campañas.

Extra-Ball: Super Anuncios. 
Existe también la opción de generar anuncios que incrustan piezas de código Html, Javascript o applets de java o insertan flash, estos anuncios pueden servirnos para saltarnos el paso de mandar a los usuarios a las landings pages y realizar ataques del tipo "Drive by Download".


Cómo protegerse de Malvertising


La idea principal de cara a protegernos es entender que este problema es un problema netamente que afecta al navegador web, con lo que debemos revisar y mejorar la seguridad del mismo. La idea es implementar las siguientes medidas:

  • Activar los Click-to-Play Plug-ins: Estos Plugins nos protegen dado que cuando visitemos cualquier página que contenga un objeto Flash o Java, propios de los anuncios de publicidad, éste no se ejecutará de forma automática como ocurre por defecto y por lo tanto con habilitar esta opción estaremos protegidos de gran parte de este tipo de ataques.
  • Uso de herramientas especializadas en la detección. Una de ellas es Malwarebyte Anti-Exploit.
  • Actualizar el navegador siempre.
  • Todos los plugins del navegador deben estar actualizados a la última versión.
  • Desactivar o desinstalar los plugins que no necesitemos y normalmente no utilizamos.
  • Evitar usar versiones de navegadores que no usen sandboxing: El sandboxing es un sistema que permite aislar los contenidos web del resto del equipo, de tal manera que se pueden minimizar los efectos y estudiar los comportamientos que realizan los malwares descargados.

Espero que ahora tengamos algo más de conocimiento sobre este tema ... en próximas entregas hablare de como a través de la configuración de las campañas podemos afinar milimetricamente los targets. Os espero ....

lunes, 9 de mayo de 2016

(IN) Seguridad en códigos QR


Autor: Toni Escamilla (toespar.me)
Twitter: @toespar


Según Wikipedia, un código QR es un módulo para almacenar información en una matriz de puntos o en un código de barras bidimensional. Inicialmente se creó para registrar repuestos en la fabricación de vehículos, pero un tiempo después y gracias al auge de los Smartphone su uso se ha extendido y hoy en día los podemos encontrar en multitud de áreas como envases alimentarios, tarjetas de presentación e incluso en carteles de información, entre muchos otros.


A diferencia de los típicos códigos de barras, que son escaneados de forma mecánica a partir del reflejo del haz de luz, los códigos QR son escaneados de forma digital mediante el reconocimiento de pequeños cuadrados blancos que posteriormente son interpretados por el procesador.


Si analizamos la estructura de los códigos QR podemos encontrar varios elementos:


La versión y el formato son importantes para que el escáner sepa el tipo de datos que se va a encontrar, así como los patrones de posición que permiten la lectura del código en cualquier ángulo. Los patrones de alineación ayudan al escáner en caso de que el QR sea demasiado grande, y los de sincronización se utilizan para determinar el tamaño de los módulos, nombre que reciben los “cuadrados” que componen la parte de los datos. Finalmente, la quiet zone es el espacio alrededor del QR que permite al escáner diferenciar el QR de los elementos que se encuentran a su alrededor.

Sin embargo, la parte que a nosotros más nos interesa es aquella referida al almacenamiento de los datos, puesto que va a ser aquí donde vamos a poder aprovechar todo el potencial del QR. Por ello, vamos a ver como la información se almacena en forma de matriz.

En los códigos QR hay diferentes formas de codificar la información, es decir, hay diferentes formas de representar un conjunto de datos como una cadena de caracteres. Los datos codificados se agrupan en conjuntos de 8, denominados codewords, que adoptan diversas formas según su ubicación y se colocan empezando por la parte inferior derecha, subiendo primero hacia arriba hasta llegar al patrón localizador, luego pasamos a la columna adyacente izquierda y bajamos.


Adicionalmente, el orden de los bits de cada codeword varía cuando el codeword se coloca hacia arriba o hacia abajo, y gracias a la información de formato, obtendremos la máscara que posteriormente aplicaremos, mediante la operación XOR, a los codewords para obtener los datos en binario.

Finalmente, una vez aplicada la máscara debemos interpretar los datos resultantes; los primeros 4 bits nos indican el modo que debemos usar para interpretar los datos y nos condicionará para realizar la agrupación de bits. Una vez realizada dicha agrupación, el siguiente bloque nos indicará la longitud del mensaje.

Ahora que ya conocemos como funciona un código QR, ¿podemos aprovecharlo como vector de ataque? Lo dejamos para el siguiente post que este ya se está extendiendo demasiado ;) 

lunes, 2 de mayo de 2016

Gran participación en el taller inaugural de los “Sábados Hacker de la UNED”

Autor: Honey_SEC

Este sábado ha tenido lugar el primero de los talleres que bajo el lema “Sábados Hacker de la UNED”, la Asociación de Seguridad Informática de Guadalajara Honey_SEC junto a UNED Guadalajara tiene programados para su realización todos los últimos sábados de cada mes.


Alrededor de 25 personas nos dimos cita para la realización del taller que bajo el título OSINT Y HACKING CON BUSCADORES impartió Miguel Cotanilla [@CitiTanuS] Graduado en sistemas de Telecomunicaciones e Ingeniería técnica de Telecomunicación, Sonido e Imagen. Trabaja con sistemas OpenSource y es Co-organizador de las jornadas de seguridad MorterueloCON.

En la primera parte del taller, en un ambiente muy distendido que propiciaba la interacción entre asistentes y ponente, Miguel Cotanilla de una forma muy didáctica y amena expuso cómo en la Red existe una ingente cantidad de datos “disponibles de manera pública” a partir de los cuales se puede obtener información de gran valor utilizando técnicas como OSINT.

OSINT (Inteligencia de fuentes abiertas u Open Source Intelligence”) hace referencia al conocimiento recopilado a partir de fuentes de acceso público y tal y como Miguel Cotanilla nos demostró existen multitud de ellas a partir de las cuales se puede obtener información relevante:

  • Medios de comunicación: revistas, periódicos, radio, etc.
  • Información pública de fuentes gubernamentales.
  • Foros, redes sociales, blogs, wikis, etc.
  • Conferencias, simposios, «papers», bibliotecas online, etc.
 
En este punto se abrió un interesante debate sobre si la información que aparece en la Red es pública, publicada y/o accesible y las implicaciones que estos matices tienen en la legalidad de la captura y uso de la misma mediante su procesado y análisis.


Una vez mostradas las fuentes, Miguel indicó algunos ejemplos de la utilización y aplicación de las técnicas OSINT:

  • Conocer la reputación online de un usuario o empresa.
  • Realizar estudios sociológicos, psicológicos, lingüísticos, etc.
  • Auditoria de empresas y diferentes organismos con el fin de evaluar el nivel de privacidad y seguridad.
  • Evaluar tendencias de mercados.
  • Identificación y prevención de posibles amenazas en el ámbito militar o de la seguridad nacional.
  • Como aspecto negativo, es utilizado por cibercriminales para lanzar ataques APT y «Spear Phishing».

Casi sin darnos cuenta llegó el momento del descanso y los asistentes, gracias a la pastelería La Espiga de Oro de Alovera, pudieron coger fuerzas para afrontar la segunda parte del taller que fue eminentemente práctica.


Ya en esta segunda parte Miguel mostró y los asistentes pudimos comprobar en nuestras propias máquinas cómo usando los buscadores habituales (Google, Bing, Yahoo, Ask) o alguno más especializado (Shodan) e introduciendo ciertos parámetros podemos obtener resultados asombrosos, incluso para el ponente.

Igualmente puso de manifiesto y enseñó herramientas que de una manera más o menos automática permiten la recolección de grandes cantidades de información relevante de un dominio (emails, subdominios, host, nombres de empleados, puertos abiertos, etc.) o de una persona mediante la obtención de la información contenida en sus diferentes perfiles de redes sociales como Facebook, LinkedIn, Flickr, Instagram y Twitter  que permiten, por ejemplo, localizar lugares y sitios web visitados con regularidad, amigos online, etc y mostrar los datos en Google Maps.

Y de este modo y casi sin darnos cuenta llegamos al final del taller del primer “Sábado Hacker de la UNED”, un éxito de participación que sin duda se lo debemos a que contamos con un ponente de lujo.


Dejamos aquí la presentación por si te resulta de interés:


Terminó el taller, pero no el hacking…


Hasta aquí podemos leer…

Desde Honey_SEC queremos dar las gracias a UNED Guadalajara por el apoyo que nos está dando en la celebración de estas actividades, a Miguel Contanilla “Cota” por su generosidad al regalarnos su tiempo y conocimiento de forma totalmente altruista y a todos los asistentes que son los que hacen que merezca la pena la organización de estos eventos.

A todos os emplazamos para el próximo “Sábado Hacker en la UNED” que celebraremos el último sábado del mes de mayo y del que os ofreceremos más detalles a través de la web de la asociación (www.honeysec.info) y de nuestras redes sociales @Honey_SEC